Alerta de Ciberseguridad: Detectan vulnerabilidad crítica en PHP que afecta a millones de sitios web
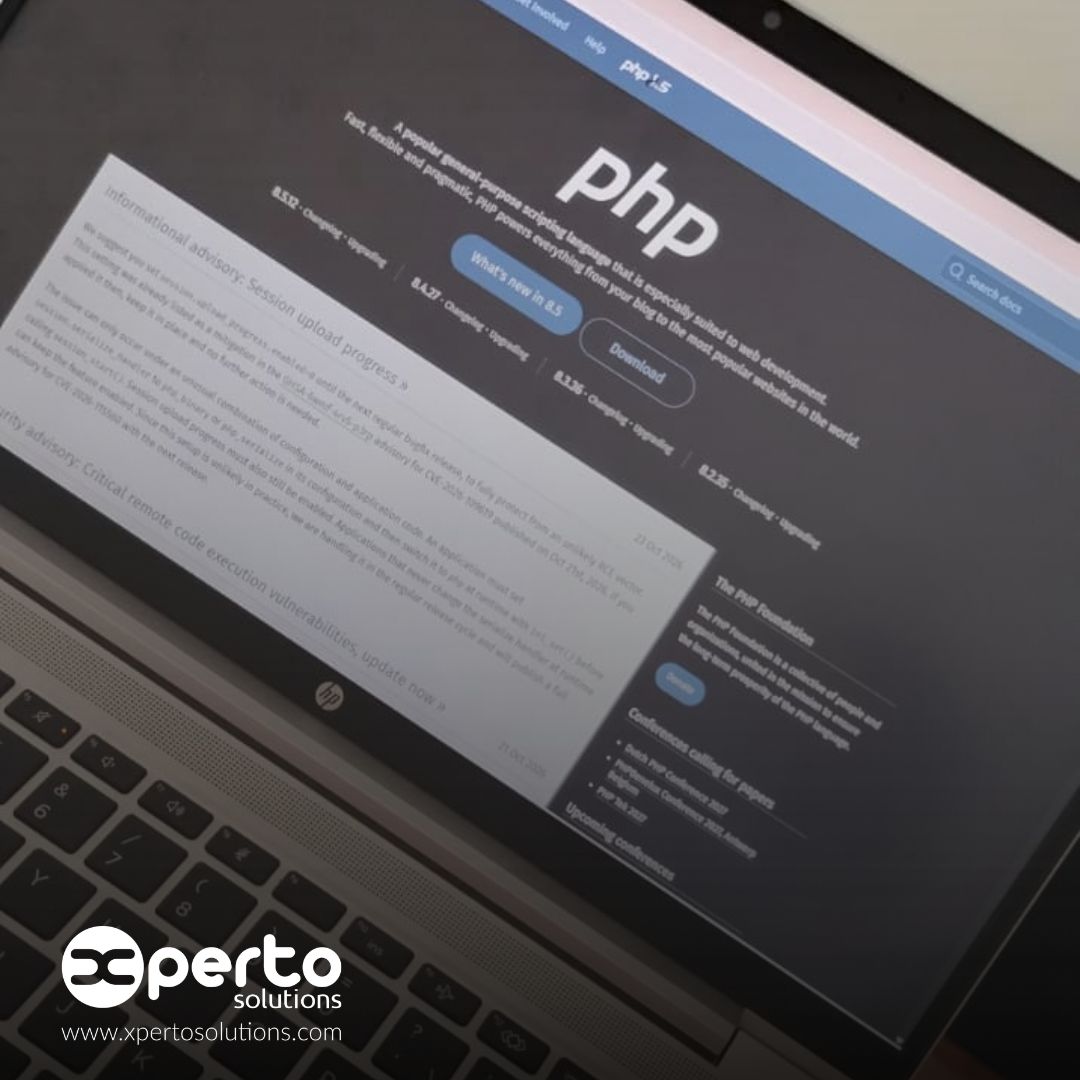
El ecosistema digital global se encuentra en máxima alerta tras la detección de dos vulnerabilidades críticas en PHP uno de los lenguajes de programación más extendidos y utilizados de internet, las cuales han provocado una ola masiva de ataques y una respuesta coordinada a nivel internacional.
De acuerdo con los reportes técnicos y advertencias emitidas por agencias de ciberseguridad y organismos internacionales, este fallo podría comprometer potencialmente hasta al 70 % de los sitios web a nivel global, permitiendo a ciberdelincuentes acceder a información sensible y tomar el control directo de los servidores afectados.
¿Qué hace tan peligrosa a esta vulnerabilidad?
Las fallas detectadas han recibido una puntuación de gravedad extremadamente alta (alcanzando los 9.2 sobre 10 en la escala internacional CVSS). Su naturaleza permite la ejecución remota de código, lo que significa que actores malintencionados pueden explotar la brecha para:
- Robar datos corporativos y de usuarios.
- Tomar el control operativo de los servidores.
- Desplegar campañas masivas de ciberataques automatizados.
Ante la inminencia del riesgo, entidades de ciberseguridad en Europa (como el CERT-EU) han recomendado en casos extremos la desconexión temporal de plataformas e infraestructura web que no puedan aplicar los parches de forma inmediata, catalogando esta medida preventiva como una buena práctica de gestión de riesgos.
¿Qué deben hacer los administradores y empresas?
A diferencia de incidentes que afectan al usuario final de internet, esta amenaza no requiere ninguna acción por parte de las personas que navegan por la red (no es necesario actualizar navegadores ni dispositivos personales).
La responsabilidad recae de lleno en los administradores de sistemas, desarrolladores y proveedores tecnológicos:
1. Actualización Prioritaria: El equipo de desarrollo de PHP ha liberado de forma urgente actualizaciones y parches de seguridad (como las versiones corregidas recientes). Las organizaciones deben auditar sus entornos y aplicar estas correcciones de inmediato.
2. Revisión de la Superficie de Ataque: Es fundamental comprobar que los servidores expuestos a internet cuenten con los filtros adecuados, cortafuegos de aplicaciones web (WAF) y monitoreo de tráfico en tiempo real para detectar patrones anómalos.
3. Planes de Contingencia: En infraestructuras críticas donde el parche no se pueda aplicar de inmediato tras una prueba de estabilidad, se aconseja aislar temporalmente los servicios vulnerables para mitigar daños potenciales.
El compromiso de Xperto Solutions con la Seguridad TI
Este incidente subraya la importancia capital de contar con una estrategia robusta de gestión de vulnerabilidades y mantenimiento preventivo en cualquier infraestructura digital. Los ataques automatizados aprovechan cualquier ventana de exposición antes de que los parches sean implementados.
Más Noticias

Contáctanos

Diseñador de páginas web en Quito, Ecuador
Diseño, Creación, Implementación de Tiendas Online E-commerce
Planes Diseño de páginas web económicas y profesionales en Quito, Ecuador
Planes Diseño Web Quito, Ecuador
Diseño y Desarrollo de Aplicaciones móviles iOS y Android en Quito, Ecuador
Diseño y Desarrollo de App móviles iOS y Android en Quito, Ecuador
Plantillas Joomla Quito, Ecuador
Themes Wordpress Quito, Ecuador
diseño web cumbayá
Diseño de logotipos, Tarjetas de prentación, Diseño Gráfico, Afiches, Posters, Gigantografías
Recorrido Virtual Quito Ecuador Foto Panorámica esférica 360
Servicio de Creación de páginas web en Quito
Servicio de Marketing en Redes sociales, Social Media Plan, Quito, Facebook, Twitter, Instagram, Google, SEO, Buscador, Adsense, Adwords
diseño páginas web ibarra
diseño páginas web latacunga
diseño páginas web Santo Domingo de los Tsáchilas
diseño páginas web El Coca, Lago Agrio
diseño páginas web Zamora, Macas
diseño páginas web tumbaco
diseño páginas web san rafael
diseño páginas web sangolquí
diseño páginas web ambato
diseño páginas web manta
diseño páginas web portoviejo
diseño páginas web cuenca
diseño páginas web sucumbios orellana
diseño páginas web shushufindi
diseño páginas web Macas
diseño páginas web tena napo
diseño páginas web puyo
diseño páginas web turismo turístico
diseño páginas web industrial, energía, electrónico
diseño páginas web médico
diseño páginas web estudio juridico, legal, abogado
diseño páginas web construcción, inmobiliaria, constructora, diseño interior, exterior, arquitectura
diseño páginas web Nayón
diseño páginas web Calderón
Software para abogados, casos jurídicos, control de procesos jurídicos, judicaturas, notarias
Software para gestión Soporte Técnico, Mesa de Ayuda, Empresas Eléctricas, Electrónicas, telecomunicaciones, Mecánica Automotríz, Centros de Cómputo, Celulares
XPERTO CMS ECOMMERCE el sistema administrador de contenidos desarrollado en Ecuador por Ecuatorianos, Open Source, MVC, Carrito de Compras, E-commerce, Pagos en Línea
Paginas web Institucionales para Agencias, Organizaciones, ONG, Fundaciones Ambientales y de Turismo. Porqué es importante?

Copyright © 2026 Diseño Páginas Web Quito Ecuador, Desarrollo Aplicaciónes Móviles y Web, Ecommerce Tienda Virtual, Posicionamiento seo, Manejo de Redes Sociales.